Autentificarea în doi pași (numită și 2FA, de la two-factor authentication) înseamnă că un cont îți cere, pe lângă parolă, încă o dovadă că ești chiar tu: un cod temporar, o confirmare pe telefon sau o cheie fizică. Dacă cineva îți află parola, fără acest al doilea element tot nu poate intra.
Pentru un student, miza e mai mare decât pare. Adresa de e-mail din facultate, contul platformei de cursuri și contul de stocare în cloud conțin lucrări, note, documente personale și, de multe ori, acces la alte conturi. Un singur cont furat poate duce la o lucrare de licență pierdută cu o săptămână înainte de termen.
Ce metode de al doilea pas există?
Nu toate metodele sunt la fel de sigure, iar diferența contează. Le poți ordona de la cea mai slabă la cea mai puternică:
- Codul primit prin SMS. E simplu și merge pe orice telefon, dar poate fi interceptat dacă numărul tău este mutat fraudulos pe altă cartelă.
- Codul dintr-o aplicație de autentificare. Aplicația generează pe telefon un cod din șase cifre care se schimbă la aproximativ 30 de secunde și funcționează și fără internet.
- Confirmarea prin notificare. Primești pe telefon întrebarea „Tu încerci să te conectezi?” și apeși pe da sau nu.
- Cheia de securitate fizică. Un mic dispozitiv USB sau NFC pe care îl atingi sau îl conectezi; este cea mai greu de păcălit metodă, inclusiv împotriva paginilor false.
Dacă ai de ales, o aplicație de autentificare este un compromis bun între siguranță și comoditate. SMS-ul rămâne totuși mult mai bun decât nimic.
Cum activezi autentificarea în doi pași, pas cu pas?
Meniul diferă de la un serviciu la altul, dar traseul este aproape întotdeauna același.
- Intră în setările contului și caută secțiunea „Securitate” sau „Conectare și securitate”.
- Alege opțiunea numită „Verificare în doi pași”, „Autentificare cu doi factori” sau ceva asemănător.
- Selectează metoda: aplicația de autentificare, dacă o oferă serviciul.
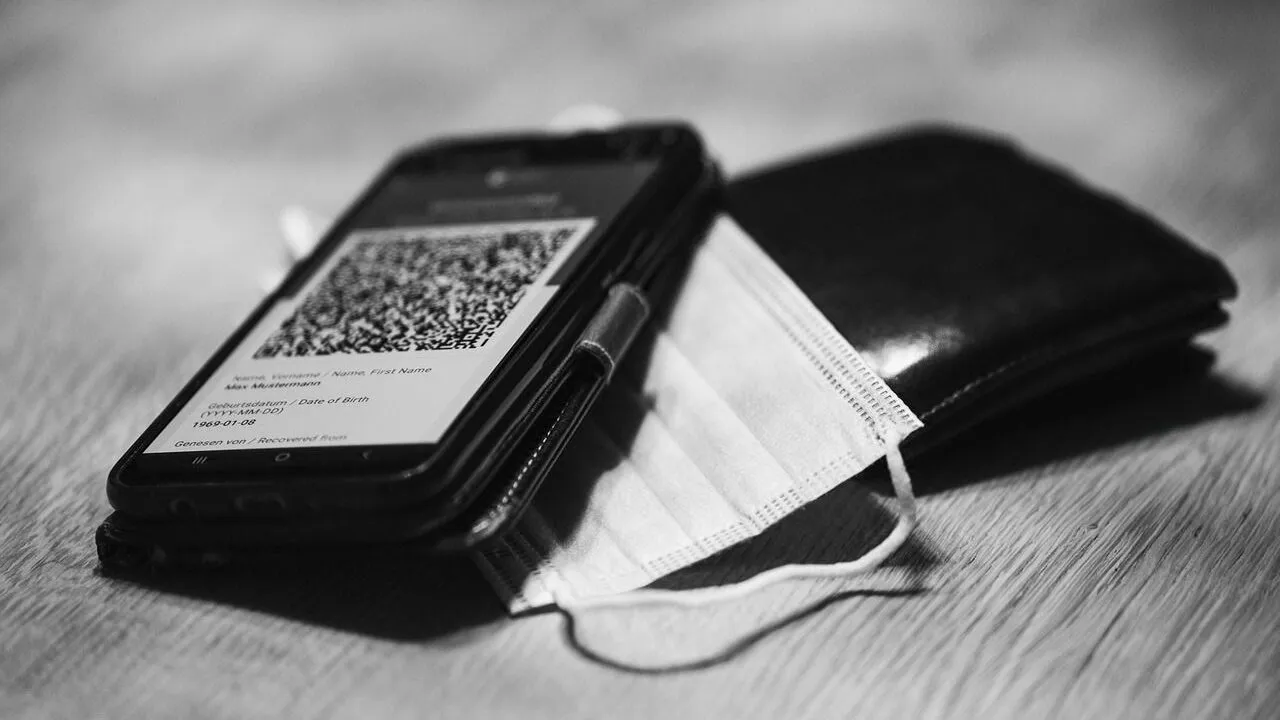
- Scanează codul QR afișat pe ecran cu aplicația instalată pe telefon și introdu primul cod generat ca să confirmi că merge.
- Salvează codurile de rezervă pe care ți le oferă serviciul. Fără ele, un telefon pierdut poate însemna un cont blocat definitiv.
Începe cu conturile cele mai importante, în această ordine: adresa de e-mail principală, contul universității, stocarea în cloud, rețelele sociale și, la urmă, serviciile de care te folosești rar. Adresa de e-mail are prioritate, pentru că oricare alt cont poate fi recuperat prin ea.
Ce sunt codurile de rezervă și unde le păstrezi?
Codurile de rezervă sunt o listă de coduri de unică folosință, pe care le generează serviciul în momentul activării. Le folosești atunci când nu mai ai acces la telefon. Fiecare cod merge o singură dată, așa că după ce ai intrat în cont este bine să generezi o listă nouă.
Nu le păstra într-o poză din galeria telefonului și nici într-un fișier numit „parole” pe desktop. Variantele rezonabile sunt un manager de parole, o foaie tipărită ținută într-un dosar cu acte sau un caiet pe care îl ai acasă. Un student care stă în cămin și are mereu laptopul la el poate lăsa foaia la părinți sau la un prieten de încredere.
Ce faci dacă îți pierzi sau îți schimbi telefonul?
Aici se văd pregătirea și lipsa ei. Dacă îți schimbi telefonul, nu șterge aplicația de autentificare de pe cel vechi înainte să muți conturile pe cel nou. Unele aplicații permit exportul sau sincronizarea conturilor, altele cer să reactivezi fiecare serviciu în parte, cu codul QR.
Dacă telefonul s-a pierdut sau a fost furat, ai trei lucruri de făcut, în ordine. Mai întâi blochezi cartela la operator, ca să nu fie folosit numărul pentru coduri prin SMS. Apoi intri de pe laptop în contul de e-mail, cu un cod de rezervă, și îl scoți pe telefonul pierdut din lista dispozitivelor de încredere. La final schimbi parolele conturilor importante și reiei configurarea pe telefonul nou.
Greșeli care anulează protecția
Autentificarea în doi pași nu te apără de orice. Cea mai frecventă capcană este pagina falsă: primești un mesaj care pare să vină de la universitate, introduci parola și apoi și codul, iar atacatorul le folosește pe loc, în timp real. Regula simplă: nu dai niciodată un cod de verificare nimănui, nici „colegului” care ți-l cere pe chat și nici „suportului tehnic”. Un cod primit fără să fi cerut tu conectarea înseamnă că altcineva îți știe parola și trebuie să o schimbi imediat.
O altă greșeală este să salvezi totul pe același dispozitiv. Dacă parola, codurile și e-mailul de recuperare stau toate pe telefon, un singur telefon furat deschide tot. Pe partea de parole și phishing, protejarea conturilor online are o explicație mai largă, utilă ca punct de plecare pentru restul setărilor.
Cum îți verifici conturile după activare?
La câteva săptămâni după ce ai activat protecția, ia fiecare cont important și verifică trei lucruri: lista dispozitivelor conectate, adresa de recuperare și numărul de telefon asociat. Orice dispozitiv pe care nu îl recunoști se scoate din listă. Face parte din aceeași rutină ca backup-ul fișierelor de facultate: un control scurt, făcut o dată pe semestru, te scutește de o problemă mare într-un moment prost.
Întrebări frecvente
Mă încurcă autentificarea în doi pași la fiecare conectare?
Nu, majoritatea serviciilor îți permit să marchezi dispozitivul personal ca fiind de încredere, așa că codul se cere doar pe un laptop nou sau după o perioadă lungă.
Pot folosi aceeași aplicație pentru mai multe conturi?
Da, o singură aplicație de autentificare poate genera coduri pentru zeci de conturi, fiecare apărând ca o intrare separată.
Merită activarea și pe conturile mici?
Merită pe orice cont care conține date personale sau pe care îl poți folosi ca să recuperezi altul. Pentru un forum pe care îl vizitezi rar, e suficientă o parolă unică și lungă.